Linkwarden: alternativa Open Source a Pocket en 2026
Linkwarden guarda enlaces junto con una copia archivada de cada página (capturas y PDF), organizados en colecciones colaborativas, como alternativa auto-hospedable a Pocket o Raindrop.io.
Audit Snapshot
Ver notas →Licencia — Coincide con GitHub
GitHub — Activo
Último release — v2.16.3 · hace 1 mes
Docker Compose — Parcial
Producción — No probado por AltFreeStack
Linkwarden vs. Pocket
Ventajas
- Guarda una copia archivada de la página, no solo el enlace
- Colecciones compartidas con otros usuarios
A tener en cuenta
- AGPL-3.0: licencia de copyleft fuerte, con obligaciones de compartir el código fuente para las versiones modificadas cubiertas y cierto uso en red, según sus términos
- El archivado completo de páginas consume bastante almacenamiento
Guía rápida de instalación con Docker
Copia este docker-compose.yml, ajusta las contraseñas de ejemplo y ejecuta docker compose up -d en tu servidor. Ver la guía completa paso a paso →
💡 ¿SaaS oficial o self-hosted con AltFreeStack?
- En la nube oficial: una cuota mensual recurrente y límites de uso en Pocket.
- En tu propio VPS: software 100% gratis en tu propio servidor, sin límites artificiales de filas, proyectos ni usuarios.
services:
  linkwarden:
    image: ghcr.io/linkwarden/linkwarden:v2.16.3
    restart: unless-stopped
    ports:
      - "3000:3000"
    environment:
      NEXTAUTH_SECRET: change-me-super-secret # REQUIRED: generate a random secret before first run
      NEXTAUTH_URL: http://localhost:3000 # CHANGE THIS TO YOUR DOMAIN
      DATABASE_URL: "postgresql://linkwarden:change-me-postgres-password@linkwarden-db:5432/linkwarden" # must match POSTGRES_PASSWORD below
    volumes:
      - linkwarden_data:/data/data
    depends_on:
      - linkwarden-db
  linkwarden-db:
    image: postgres:16-alpine
    restart: unless-stopped
    environment:
      POSTGRES_USER: linkwarden
      POSTGRES_PASSWORD: change-me-postgres-password # REQUIRED: generate a random secret before first run
      POSTGRES_DB: linkwarden
    volumes:
      - linkwarden_pg_data:/var/lib/postgresql/data
volumes:
  linkwarden_data:
  linkwarden_pg_data:
🚀 Despliegue en 1 comando
Recomendado para novatosCopia este único comando y pégalo en la consola de tu VPS recién creado (Vultr, DigitalOcean...). Descarga el script, lo muestra en pantalla para que veas exactamente qué va a hacer (nunca un pipe directo a ciegas) y, solo entonces, instala Docker si hace falta, crea los archivos con los secretos ya generados y arranca todo — sin nano, sin copiar y pegar bloques de código.
curl -sSL ".../api/deploy?stack=linkwarden" -o deploy.sh && cat deploy.sh && bash deploy.shEste docker-compose corresponde a un proyecto con actividad reciente en GitHub — último commit hoy.
¿Este docker-compose no te funciona? Repórtalo en GitHub →Ficha técnica
- Licencia
- AGPL-3.0
- Categoría
- Productividad
- Sustituye a
- Pocket, Raindrop.io
- Stack técnico
- Next.jsPostgreSQL
Bajo el capó
Base de datos
PostgreSQL
Lenguaje
TypeScript (Next.js)
Plataformas
Web · Mobile (iOS/Android) · Desktop (browser extension)
Funcionalidades principales
- Guarda enlaces, capturas y archivos PDF de cada página
- Organización por colecciones y etiquetas colaborativas
- Extensión de navegador y apps móviles
Vista previa
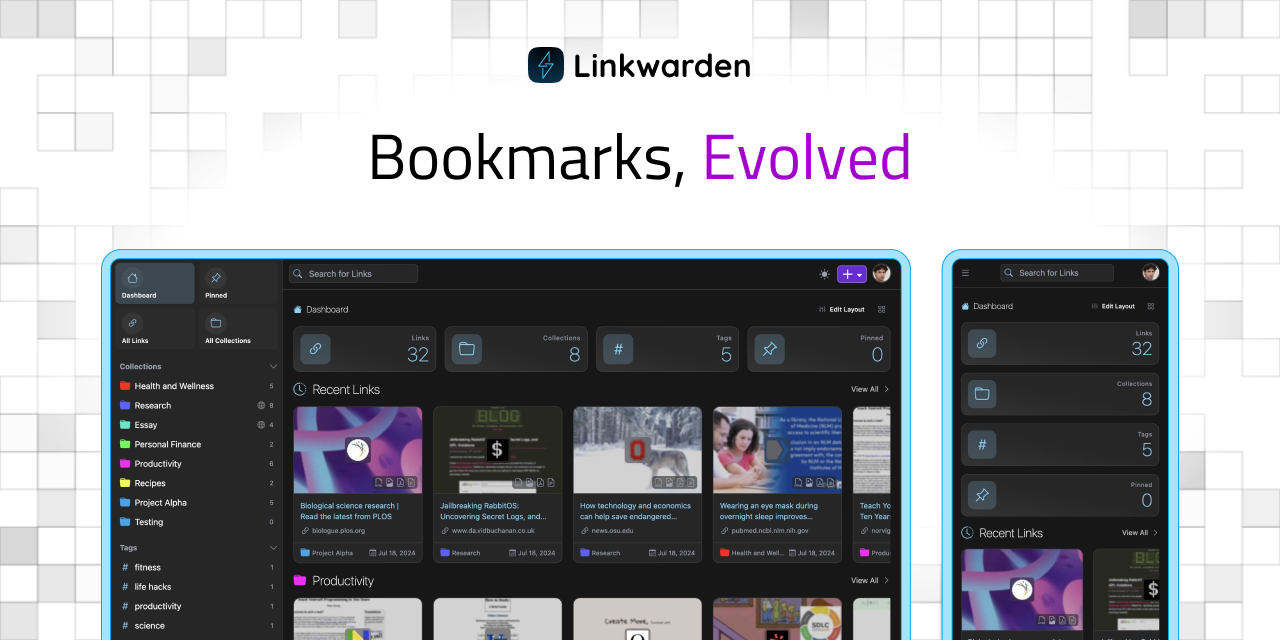
Imagen pública proporcionada por Linkwarden en su propio sitio web.
💾 Copias de seguridad en 3 pasos (Día 2)
Mientras la carpeta ./data (el "volumen" mapeado al contenedor) exista en tu servidor, tus datos sobreviven a cualquier reinicio o actualización — es lo único que necesitas respaldar.
1. Crea una copia comprimida en el servidor
tar -czvf backup-$(date +%F).tar.gz ./data2. Descárgala a tu ordenador
Desde la terminal de tu ordenador (no la de tu servidor):
scp root@TU_IP:~/app/backup-*.tar.gz ./3. Restaura en caso de emergencia
tar -xzvf backup-archivo.tar.gz🌐 Conectar tu dominio con SSL gratis
Paso 1 — Configura el DNS
En el panel de tu registrador de dominio (Cloudflare, Namecheap, GoDaddy...), crea un registro:
- Tipo
- A
- Nombre/Host
- @ (dominio raíz) o un subdominio, ej. app
- Contenido/Valor
- La IP pública de tu servidor
Espera entre 5 y 15 minutos a que el registro se propague por internet.
Paso 2 — Proxy inverso automático con Caddy
Un solo archivo, sin configurar Nginx ni certificados manuales — Caddy emite y renueva el HTTPS de Let's Encrypt solo.
Crea un archivo llamado Caddyfile:
tudominio.com {
    reverse_proxy localhost:3000
}
Levanta Caddy con este comando (descarga la imagen y arranca en segundo plano):
docker run -d -p 80:80 -p 443:443 --name caddy --restart always -v $PWD/Caddyfile:/etc/caddy/Caddyfile -v caddy_data:/data caddy